Cloud & Microsoft
Microsoft Entra Private Access einführen: VPN-Ablösung mit Global Secure Access planen
Plane Microsoft Entra Private Access als VPN-Ablösung: So pilotierst du Zero-Trust-Zugänge zu internen Anwendungen sicher und schrittweise.
 KI-generiert
Ein externer Mitarbeitender öffnet morgens das VPN, erhält damit Zugriff auf große Teile des internen Netzes und startet anschließend eine einzelne Fachanwendung. Genau dieses Muster hinterfragen viele IT-Teams gerade: Warum soll ein Gerät erst einen weitreichenden Netzwerkzugang erhalten, wenn tatsächlich nur der Zugriff auf wenige Anwendungen erforderlich ist? Microsoft Entra Private Access ist ein Ansatz, um interne Ressourcen gezielter und nach Zero-Trust-Prinzipien bereitzustellen.
Dabei geht es nicht darum, ein vorhandenes VPN über Nacht abzuschalten. Eine tragfähige Einführung beginnt mit einem Pilotbetrieb, klaren Anwendungsszenarien und einer Architektur, die Betrieb, Sicherheit und Support berücksichtigen kann. Mit Global Secure Access stellt Microsoft einen cloudbasierten Rahmen für diesen Zugriff bereit. Entra Private Access ist darin die Komponente für private Anwendungen und private Netzwerke.
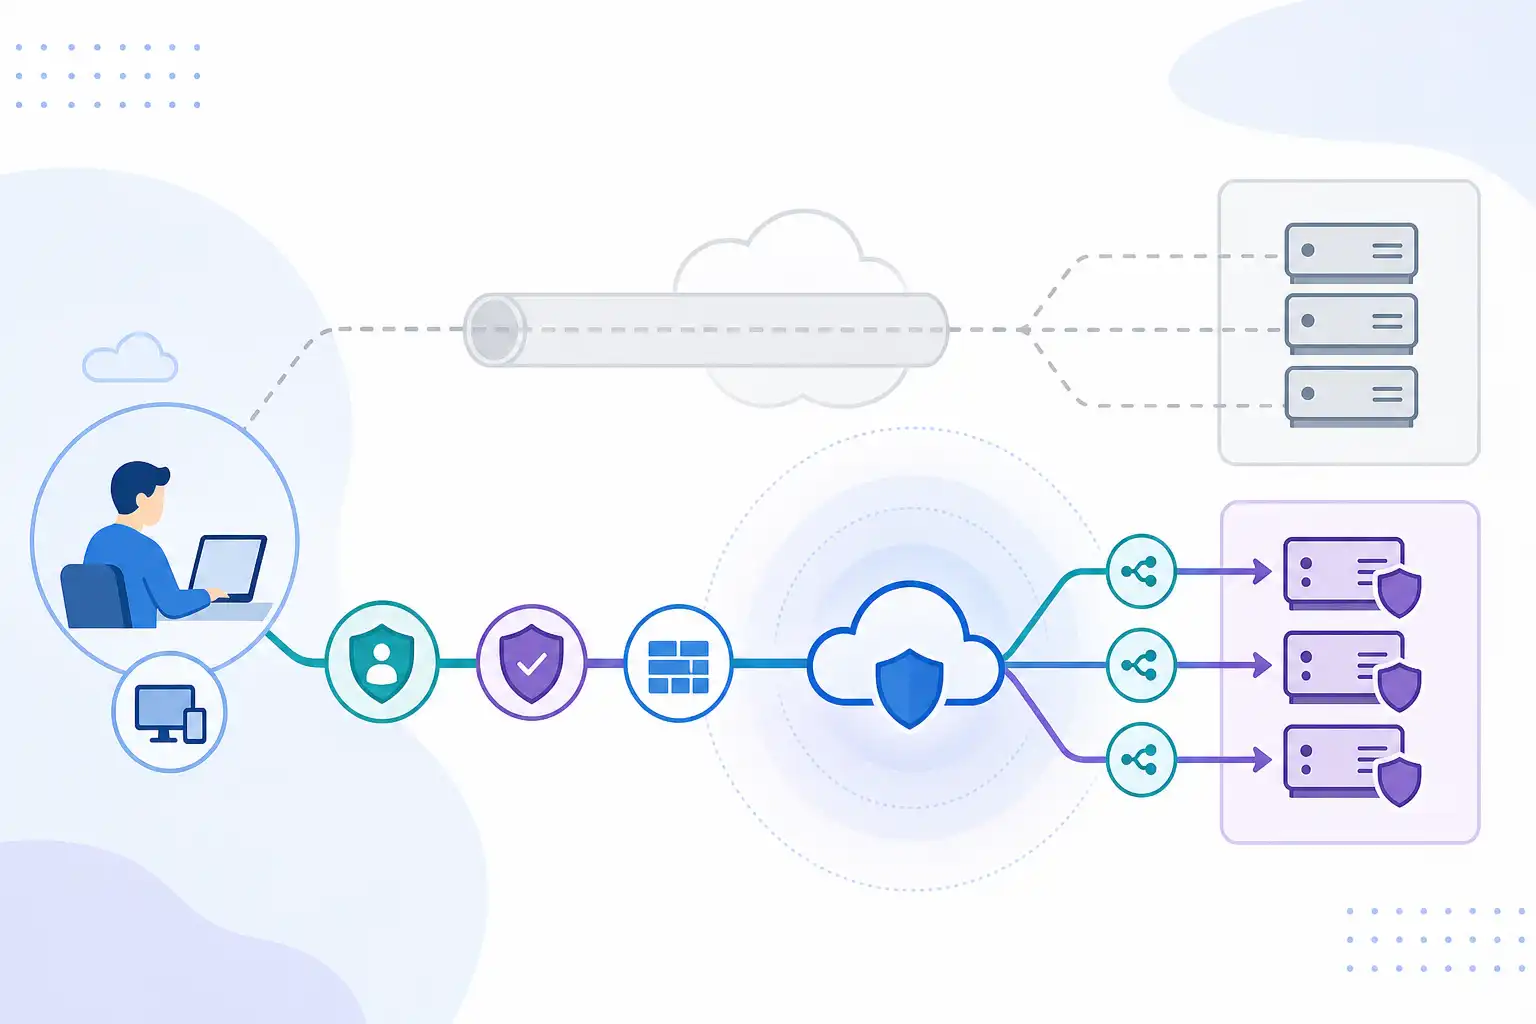
Infografik zu Microsoft Entra Private Access einführen: VPN-Ablösung mit Global Secure Access planen (KI-generiert).
Was Microsoft Entra Private Access anders macht als ein klassisches VPN
Ein klassisches VPN verbindet ein Endgerät mit dem Unternehmensnetz. Abhängig von Routing, Firewall-Regeln und Netzsegmentierung kann das Gerät danach zahlreiche interne Ziele erreichen. Das ist in manchen Szenarien weiterhin sinnvoll, etwa für administrative Tätigkeiten oder spezielle Netzwerkprotokolle. Für den Zugriff auf einzelne Webanwendungen, Dateidienste oder interne Geschäftsanwendungen ist dieser breite Netzpfad jedoch häufig mehr, als gebraucht wird.
Mit Entra Private Access kannst du Zugriffe stärker an Identität, Gerät und Anwendung ausrichten. Der Dienst vermittelt Verbindungen zwischen dem Endgerät und den definierten privaten Ressourcen. Die erforderlichen Connectoren bauen dabei aus dem internen Netzwerk ausgehende Verbindungen zu Microsoft auf. Eingehende Firewall-Freigaben für den Connector sind deshalb in der Regel nicht das zentrale Bereitstellungsmuster.
Wichtig ist die richtige Erwartung: Entra Private Access ist nicht automatisch ein vollständiger Ersatz für jede VPN-Funktion. Prüfe vor allem Anwendungen mit Sonderprotokollen, festen IP-Abhängigkeiten, sehr hohen Bandbreitenanforderungen oder komplexen Namensauflösungen sorgfältig. Auch der administrative Zugriff auf Infrastruktur braucht oft ein gesondertes Konzept.
Vor dem Pilot: Zugriffe und Anwendungen inventarisieren
Der häufigste Fehler bei einer VPN-Ablösung ist der Start mit Technik statt mit Anwendungsfällen. Beginne nicht mit der Connector-Installation, sondern mit einer belastbaren Übersicht der heutigen Remote-Zugriffe. Diese Bestandsaufnahme zeigt, welche Anwendungen sich gut für einen Pilot eignen und wo zunächst noch ein VPN erforderlich bleibt.
Erfasse pro Anwendung mindestens folgende Punkte:
- Name, fachliche Verantwortung und technische Ansprechperson
- Zieladresse als FQDN oder IP-Adresse
- Verwendete Protokolle und Ports
- Benutzergruppen und externe Zugriffsszenarien
- Abhängigkeiten zu DNS, Dateifreigaben, Datenbanken oder weiteren Diensten
- Anforderungen an Latenz, Bandbreite und Verfügbarkeit
- Bestehende VPN-Regeln sowie bekannte Supportfälle
- Schutzbedarf der verarbeiteten Daten
Als Pilot eignen sich meist interne Webanwendungen mit überschaubarer Nutzergruppe. Auch Anwendungen mit eindeutigem Namen, klarer Portfreigabe und fachlichem Owner sind gute Kandidaten. Weniger geeignet sind zunächst schwer dokumentierte Legacy-Anwendungen, breit genutzte Netzlaufwerke oder Systeme, deren Kommunikation zahlreiche unbekannte Ziele umfasst.
Diese Vorarbeit schafft zugleich Transparenz für Berechtigungen. Wer Microsoft 365 und Entra ID bereits umfangreich nutzt, sollte Rollen, Gruppen und Lebenszyklen nicht separat behandeln. Der Ratgeber Microsoft Entra ID Governance einführen: Access Reviews und Joiner-Mover-Leaver automatisieren zeigt, wie du Zugriffsrechte dauerhaft überprüfbar organisierst.
Connectoren planen: Standort, Ausfallsicherheit und Berechtigungen
Connectoren sind die Brücke zwischen Global Secure Access und den privaten Anwendungen. Plane sie wie eine produktive Infrastrukturkomponente, nicht wie einen Testagenten auf einem beliebigen Server. Entscheidend ist, dass ein Connector die veröffentlichten Ziele zuverlässig erreichen kann, ohne selbst unnötig weitreichende Berechtigungen oder Netzrechte zu erhalten.
Für die Planung helfen diese Fragen:
- In welchem Netzwerksegment liegen die Zielanwendungen?
- Kann der Connector die Anwendungen über DNS und die erforderlichen Ports erreichen?
- Welche Proxy-, Firewall- und TLS-Inspektionsvorgaben gelten?
- Wie wird die Verfügbarkeit abgesichert, wenn ein Connector oder Standort ausfällt?
- Wer überwacht Dienstzustand, Zertifikate, Namensauflösung und Verbindungsprobleme?
- Welche Change-Prozesse gelten für neue oder geänderte Zielanwendungen?
Platziere Connectoren möglichst nah an den Anwendungen, jedoch nicht zwangsläufig auf den Anwendungsservern selbst. Eine getrennte, gehärtete Serverrolle erleichtert Wartung, Überwachung und Fehleranalyse. Für produktive Zugriffe solltest du Redundanz vorsehen, damit ein einzelner Serverausfall nicht den Remote-Zugriff auf eine Fachanwendung unterbricht.
Gruppiere Connectoren nachvollziehbar nach Standort, Sicherheitszone oder Anwendungskontext. Eine zu grobe Struktur führt später dazu, dass viele Connectoren mehr interne Ziele erreichen können als nötig. Eine zu kleinteilige Struktur erhöht dagegen den Betriebsaufwand. Ziel ist eine Architektur, deren Berechtigungen und Verkehrswege du erklären kannst.
Anwendungen segmentieren statt ganze Netze freigeben
Die Anwendungssegmentierung entscheidet darüber, ob der Zero-Trust-Ansatz im Alltag tatsächlich greift. Definiere deshalb nicht pauschal ein ganzes internes Subnetz, nur weil sich dort mehrere Systeme befinden. Beschreibe stattdessen die konkrete Ressource mit Namen, Zieladresse, Port und Protokoll.
Eine einfache Planungsübersicht kann so aussehen:
| Anwendung | Ziel | Zugriffsgruppe | Protokoll | Pilotentscheidung |
|---|---|---|---|---|
| Intranet | intranet.firma.local | Vertrieb | HTTPS | Geeignet |
| Ticketsystem | support.firma.local | IT-Service | HTTPS | Geeignet |
| Verwaltungsserver | Servernetz | Administratoren | Mehrere | Separat prüfen |
| Dateifreigabe | fileserver.firma.local | Projektteams | SMB | Test mit ausgewählter Gruppe |
Bei FQDN-basierten Anwendungen musst du die DNS-Auflösung besonders sorgfältig testen. Bei IP-basierten Ressourcen ist wiederum wichtig, ob die Adresse stabil bleibt und ob mehrere Dienste dieselbe IP verwenden. Dokumentiere außerdem, ob eine Anwendung weitere interne Endpunkte nachlädt, etwa einen Authentifizierungsdienst, eine API oder einen Druckservice.
Diese Detailarbeit reduziert Sicherheitsrisiken und vereinfacht die Fehlersuche. Sie passt zu den Grundsätzen aus unserem Beitrag Microsoft Entra Conditional Access einrichten: MFA, Geräte und Risiken gezielt steuern: Zugriff sollte nur erfolgen, wenn Identität, Kontext und Gerätestatus zur jeweiligen Ressource passen.
Conditional Access und Gerätezustand sinnvoll einbinden
Entra Private Access entfaltet seinen Nutzen nicht allein durch die Netzvermittlung. Entscheidend ist die Kombination mit Identitäts- und Geräteschutz. Lege vor dem Pilot fest, welche Mindestbedingungen ein Gerät erfüllen muss, bevor es interne Anwendungen erreicht.
In der Praxis gehören dazu häufig mehrstufige Anmeldung, ein verwaltetes oder konformes Gerät sowie klar definierte Benutzergruppen. Beginne mit wenigen, nachvollziehbaren Regeln und schließe Notfall- und Administrationskonten bewusst in deine Planung ein. Ein unbedacht gesetzter Ausschluss kann Schutzlücken schaffen, eine ungetestete Richtlinie kann hingegen den Betrieb blockieren.
Prüfe Regeln zunächst mit einer kleinen Pilotgruppe. Auswertungen zu Anmeldungen und Zugriffsproblemen helfen dir, Auswirkungen vor der breiten Aktivierung zu erkennen. Berücksichtige auch Dienstkonten und automatisierte Prozesse: Sie verwenden oft keine interaktive Anmeldung und benötigen deshalb ein getrenntes, restriktiv dokumentiertes Zugriffsmodell.
Wenn du KI-Dienste, Automatisierungen oder Anwendungen mit nicht menschlichen Identitäten betreibst, lohnt sich zusätzlich der Blick auf Microsoft Entra Workload Identities absichern: Service Principals, Managed Identities und KI-Agenten kontrollieren. Private Zugänge lösen keine übermäßigen Berechtigungen von Workload-Identitäten.
Den Pilotbetrieb messbar aufsetzen
Ein Pilot ist erfolgreich, wenn er nicht nur technisch funktioniert, sondern belastbare Entscheidungen für die nächste Ausbaustufe ermöglicht. Formuliere deshalb vorab Kriterien, anhand derer du den Betrieb bewertest.
Eine praxistaugliche Pilot-Checkliste:
- Eine klar abgegrenzte Nutzergruppe ist benannt und informiert.
- Zwei bis fünf Anwendungen sind fachlich und technisch freigegeben.
- Connectoren, DNS, Firewall-Regeln und Verantwortlichkeiten sind dokumentiert.
- Die Zugriffsrichtlinien sind mit Testkonten und unterschiedlichen Gerätezuständen geprüft.
- Der parallele Zugriff über das bestehende VPN bleibt für den Testzeitraum möglich.
- Support, Monitoring und Eskalationswege kennen typische Fehlersymptome.
- Erfolgskriterien umfassen Funktion, Anmeldeerlebnis, Latenz, Fehlerrate und Supportaufkommen.
- Es gibt einen Rückfallweg, falls eine Anwendung über Private Access nicht zuverlässig arbeitet.
Teste nicht nur den Idealfall. Simuliere ein nicht konformes Gerät, eine abgelaufene Sitzung, einen Benutzer ohne Gruppenmitgliedschaft, einen DNS-Fehler und den Ausfall eines Connectors. Prüfe auch den Wechsel zwischen Büro, Heimnetz und Mobilfunk. Gerade diese Situationen zeigen, ob Benutzerführung und Betriebskonzept tragfähig sind.
Migrationsfahrplan: VPN parallel reduzieren statt riskant abschalten
Nach einem erfolgreichen Pilot folgt die kontrollierte Ausweitung. Bewährt hat sich eine Migrationsreihenfolge nach Risiko und Komplexität: zuerst klar beschriebene Webanwendungen, dann weitere Fachanwendungen, anschließend komplexere Protokolle und zuletzt Sonderfälle. Das VPN bleibt parallel verfügbar, bis der jeweilige Anwendungskreis stabil über Entra Private Access läuft.
Kommuniziere pro Migrationswelle verständlich, was sich für die Nutzenden ändert. Häufig ist nicht die Technologie das Problem, sondern eine fehlende Anleitung: Welcher Client wird benötigt? Woran erkenne ich, dass der Zugriff aktiv ist? An wen wende ich mich bei Fehlern? Eine kurze, getestete Supportanleitung spart im Rollout viel Zeit.
Behalte das VPN für Szenarien, die technisch oder organisatorisch noch nicht migriert sind. Eine Übergangsphase ist kein Scheitern, sondern kontrolliertes Risikomanagement. Prüfe regelmäßig VPN-Nutzung, Supportfälle und Berechtigungen. Dadurch erkennst du, welche alten Zugänge nur noch aus Gewohnheit bestehen und welche tatsächlich weiter benötigt werden.
Für größere Teams sollte die Einführung mit der allgemeinen Weiterbildungsplanung verbunden werden. Unser Beitrag Weiterbildung fürs IT-Team planen: so geht’s hilft dir, Rollen wie Entra-Administration, Netzwerk, Security und Service Desk passend einzubeziehen.
Wissen für Betrieb und Rollout aufbauen
Microsoft Entra Private Access berührt Identitätsmanagement, Netzwerk, Endgeräteverwaltung und IT-Service. Deshalb sollten nicht nur Entra-Administratoren geschult sein. Auch Netzwerkverantwortliche, Security-Team und Service Desk brauchen ein gemeinsames Verständnis für Connectoren, Zugriffsrichtlinien, Fehlerbilder und Eskalationen.
Passende Seminare und Termine findest du bei uns auf cmt.de. Wenn du den Rollout mit deinem Team an euren eigenen Anwendungen, Gruppenstrukturen und Betriebsprozessen ausrichten möchtest, kann eine Inhouse-Schulung besonders sinnvoll sein. Entscheidend ist, dass aus dem Pilot nicht nur eine funktionierende Verbindung entsteht, sondern ein belastbarer Betriebsstandard für den schrittweisen VPN-Rückbau.
Nächster Schritt
Passenden Kurs zu Cloud & Microsoft finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Cloud & Microsoft
-
 KI Copilot Studio Agents im Unternehmen einführen: Governance, Datenzugriff und Freigaben 8 Min. Lesezeit
-
 KI Exchange Server Subscription Edition migrieren: Praxisplan für Exchange 2019 8 Min. Lesezeit
-
 KI Microsoft 365 Tenant-Migration planen: Teams, SharePoint, OneDrive und Entra ID sicher umziehen 8 Min. Lesezeit